CISA alerta sobre la refrigeración industrial
La alerta conjunta de CISA, FBI, HHS, USDA y DOT describe actividad maliciosa global contra controladores y sistemas de refrigeración. Explicamos los posibles efectos en la cadena de frío y las medidas OT que recomiendan las agencias.
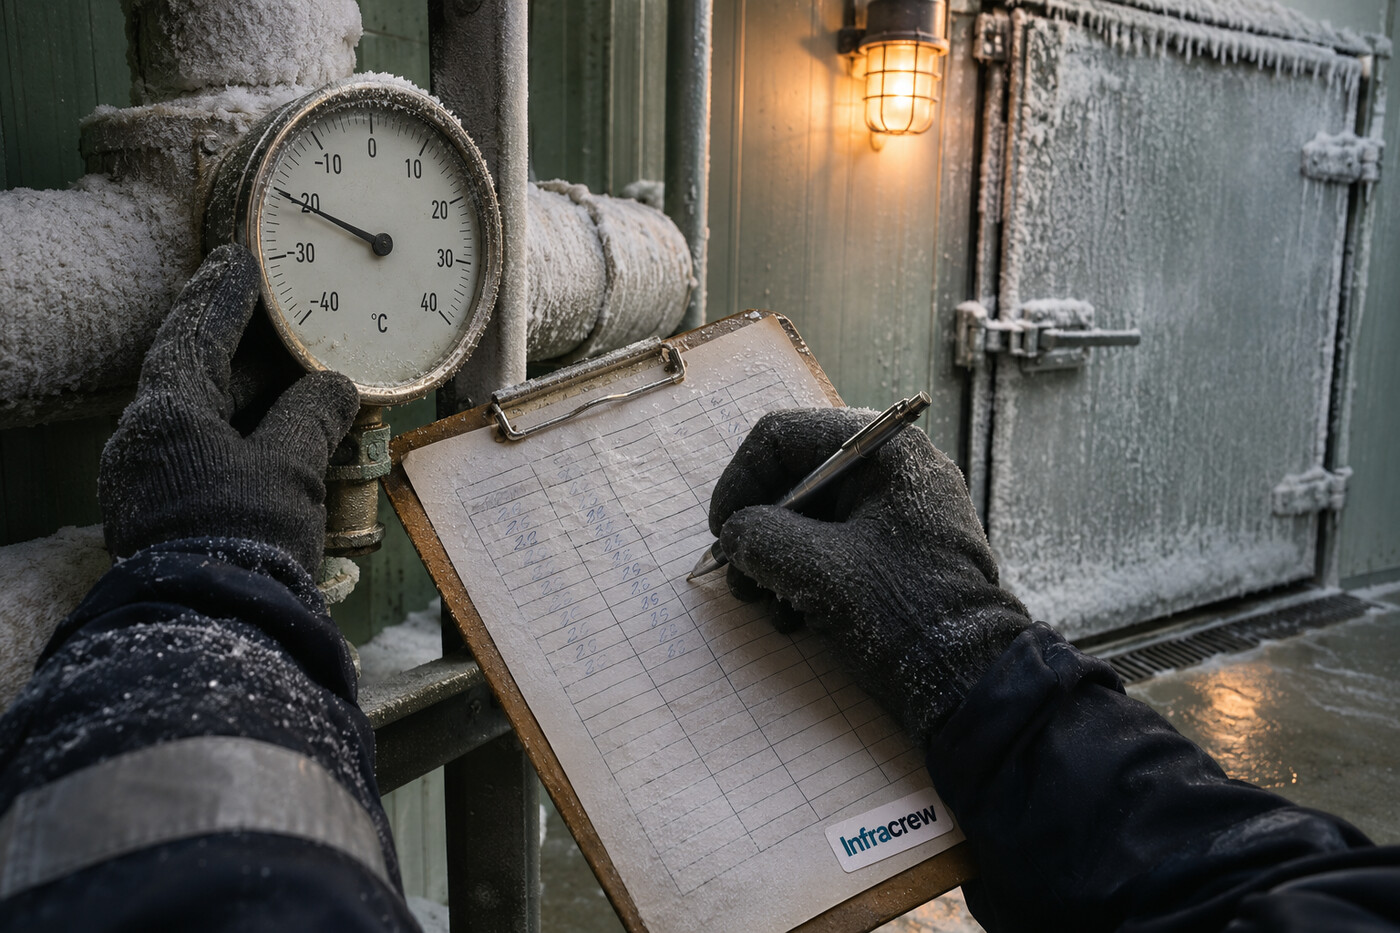
El 5 de noviembre, CISA, el FBI y los departamentos estadounidenses de Salud, Agricultura y Transporte publicaron una ficha conjunta sobre actividad maliciosa contra sistemas de refrigeración industrial y cadena de frío. La alerta habla de operaciones observadas a escala global contra controladores electrónicos de temperatura y sistemas comerciales de refrigeración, no de una vulnerabilidad única con una lista de marcas afectadas. La diferencia importa: el riesgo es concreto, pero cada instalación debe identificar sus propios equipos y rutas de acceso.
Estos sistemas hacen mucho más que encender compresores. Controlan temperaturas, guardan registros continuos, gestionan ciclos de descongelación y optimizan energía en supermercados, almacenes frigoríficos, transporte refrigerado, hospitales y plantas químicas. La ficha incluye los sectores de salud, alimentación y agricultura, química y transporte; perder temperatura en uno de esos procesos puede convertirse en un problema de seguridad física y continuidad, además de una alerta informática.
-InfraCrew dice: En una cadena de frío, el termómetro también es parte del plano de control.-
El controlador forma parte del proceso
Según las agencias, los atacantes pueden aprovechar vulnerabilidades o debilidades de configuración en controladores sin parchear o accesibles desde Internet para cambiar parámetros a distancia. La ficha cita tres vías generales —bypass de autenticación, inyección de código y configuraciones débiles—, pero no identifica CVE, fabricante, modelo ni actor. No conviene rellenar esos huecos con conjeturas ni convertir cada equipo frigorífico en un dispositivo supuestamente vulnerable por defecto.
Una manipulación puede forzar ciclos prolongados de calentamiento o descongelación, alterar la consigna térmica o quitar visibilidad sobre la lectura actual. La pérdida de inventario no es el único efecto: las agencias mencionan desgaste del equipo, riesgo de incendio y el peligro indirecto de que se consuman productos conservados fuera de condiciones seguras. En tecnología operacional (OT), una caída de telemetría o una medida falsa puede ser tan seria como una orden incorrecta, porque el operador quizá no ve a tiempo que el proceso se ha desviado.
-InfraCrew dice: Si el panel deja de contar la verdad, el histórico perfecto solo sirve para documentar una sorpresa.-
La recomendación inicial es comprobar si los paneles de control tienen exposición pública y retirar la conectividad que no sea necesaria. Cuando el acceso remoto sí forme parte de la operación, CISA aconseja protegerlo con cortafuegos o dispositivos de borde actualizados, separar los equipos OT de la red corporativa mediante una VLAN dedicada, cambiar credenciales por defecto y aplicar autenticación multifactor resistente al phishing cuando sea viable. La propia ficha subraya mantener firmware actualizado y retirar equipos que ya hayan llegado al fin de vida y no tengan soporte.
Reducir el alcance y vigilar el proceso
La segmentación no debería quedarse en un dibujo de arquitectura: las agencias piden limitar qué dispositivos e IP pueden modificar la configuración, mantener copias actuales fuera de línea y probarlas, y habilitar registros. Si un controlador no genera logs útiles, recomiendan recoger tráfico y comunicaciones entre activos. Las consignas térmicas también necesitan límites: definir rangos seguros y alertas si el valor cae fuera de ellos permite detectar un cambio antes de que una sala entera termine convertida en una cámara de descongelación involuntaria.
Eso requiere coordinar a seguridad, redes, mantenimiento y operaciones de planta. El inventario debe asociar cada controlador con su ubicación, proveedor, versión de firmware, método de soporte remoto y responsable de aprobar cambios. Después se revisan las rutas reales, incluidas conexiones de terceros; una lista de IP permitidas solo ayuda si sigue el ritmo de los contratistas y de las sustituciones de equipos.
-InfraCrew dice: El proveedor puede necesitar acceso remoto; lo que no necesita es una ruta permanente que nadie recuerda quién autorizó.-
La alerta no trae una receta de parche universal ni afirma que toda instalación haya sido comprometida. Su urgencia está en la exposición y en la capacidad de alterar un proceso físico: conviene comprobar alcance y controles ahora, y planificar actualizaciones según fabricante y riesgo operativo, sin desconectar a ciegas sistemas de los que dependen temperaturas seguras. Si el equipo está fuera de soporte, la recomendación es retirarlo o sustituirlo dentro de un ciclo acordado; dejarlo en producción con una contraseña por defecto no es una estrategia de continuidad.
Diccionario de la Crew
OT — Tecnología operacional: sistemas que supervisan o controlan procesos físicos.
VLAN — Red local virtual que separa equipos y dominios de tráfico sobre una infraestructura compartida.
Consigna térmica — Temperatura objetivo que el controlador intenta mantener en el proceso.
Fuentes
- FBI IC3 / CISA | https://www.ic3.gov/CSA/2026/261105.pdf
- BleepingComputer | https://www.bleepingcomputer.com/news/security/fbi-cisa-warn-of-cyberattacks-targeting-refrigeration-systems/