Microsoft publica parches OOB de .NET para Brotli y tarballs Linux
El OOB del 25 de octubre corrige un fallo de Brotli y otro de metadatos en ciertos paquetes Linux de .NET. La actualización depende de si la aplicación usa runtime instalado, paquete autocontenido, contenedor o tarball.
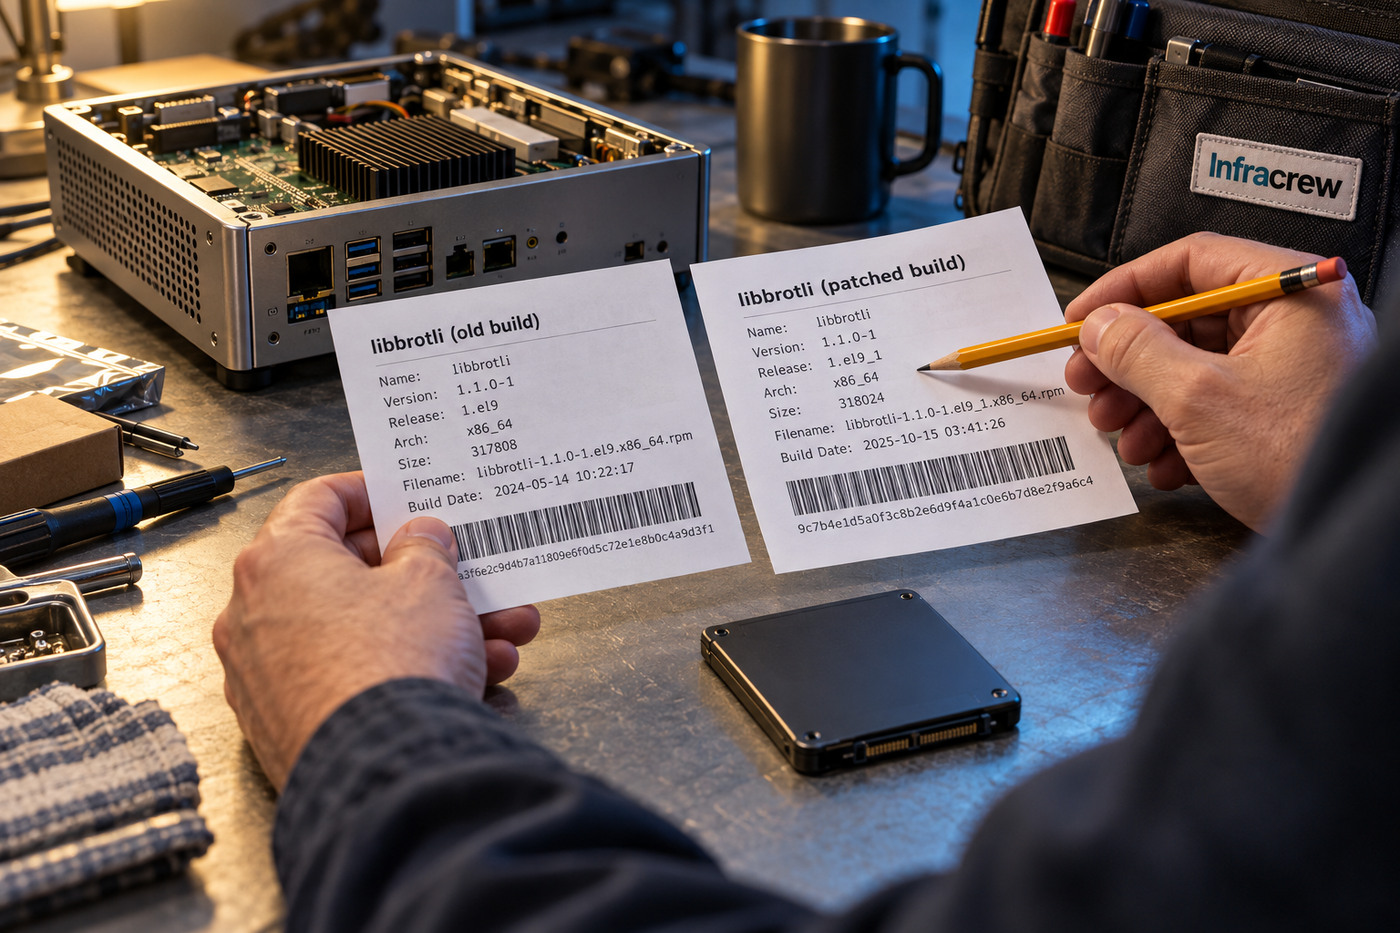
Microsoft publicó el 25 de octubre una actualización fuera del ciclo mensual (OOB) para .NET 8, 9 y 10, además de .NET 11 Release Candidate 3. La entrega corrige dos problemas de seguridad con superficies distintas: un fallo en el tratamiento de datos comprimidos y metadatos de propiedad inseguros en ciertos paquetes Linux. También completa correcciones de dos avisos de octubre que no habían quedado resueltos del todo el día 13. No es una actualización que afecte por igual a cualquier aplicación con la etiqueta “.NET”: importan tanto la versión como la forma en que se construyó y distribuyó.
Brotli: el riesgo depende de quién descomprima
CVE-2026-111497 afecta al uso que hace .NET de Brotli, un formato de compresión empleado en comunicaciones y archivos. Microsoft describe un desbordamiento de búfer que podría permitir a un atacante sin autenticar leer o alterar memoria del proceso; entre los resultados posibles figuran divulgación de información, denegación de servicio o elevación de privilegios. No equivale a decir que cualquier servicio .NET expuesto a Internet sea explotable: la aplicación tiene que procesar datos mediante las rutas afectadas.
Microsoft señala tres escenarios que conviene buscar en el código y la configuración: descompresión de peticiones de ASP.NET Core, descompresión automática de respuestas en HttpClient y uso de las API Brotli de System.IO.Compression. Las dos primeras opciones no vienen activadas por defecto, pero la última puede formar parte de una ruta propia de la aplicación. El inventario útil no es solo contar servidores, sino localizar qué servicios aceptan contenido comprimido y con qué biblioteca lo procesan.
-InfraCrew dice: “No está activado por defecto” describe el punto de partida; el middleware que alguien habilitó hace dos años también cuenta.-
La segunda corrección principal, CVE-2026-114148, aborda metadatos de propiedad inseguros en determinados paquetes .NET para Linux. Microsoft advierte de que un atacante local podría modificar archivos y elevar privilegios si se usan los tarballs afectados. El alcance es estrecho y cambia por versión: en .NET 10 y 11 afecta a tarballs construidos desde el código fuente; en .NET 8 y 9 también alcanza ciertas distribuciones de ASP.NET Core obtenidas como tarball. La ficha de .NET 9 excluye de este problema sus tarballs ordinarios de runtime y SDK publicados por Microsoft y los paquetes NuGet independientes.
-InfraCrew dice: “El contenedor ya está actualizado” no es una respuesta hasta saber qué runtime quedó dentro de la imagen.-
Qué actualizar en cada modelo
Las versiones indicadas por Microsoft son .NET 8.0.33, 9.0.22 y 10.0.14, junto con .NET 11 RC3. Quien ejecuta aplicaciones dependientes del framework debe instalar el runtime actualizado correspondiente y reiniciar esas aplicaciones para que carguen los archivos nuevos. Una aplicación autocontenida lleva el runtime dentro de su propio paquete: instalar el runtime en el host no sustituye esa copia, por lo que hay que reconstruirla y publicarla otra vez. Con contenedores, toca reconstruir y desplegar una imagen que incluya el runtime corregido.
Para los equipos que consumen los tarballs afectados de ASP.NET Core o construyen .NET desde fuentes en Linux, actualizar el SDK del equipo de desarrollo no repara automáticamente los artefactos que ya se publicaron. Hay que identificar el origen del paquete, obtener el artefacto actualizado y repetir el proceso de construcción según corresponda. En cambio, no conviene ampliar la respuesta a componentes que Microsoft excluye: el aviso indica que .NET Framework no está afectado por estos problemas.
La distribución es parte del perímetro: puede haber aplicaciones framework-dependent, binarios autocontenidos, imágenes y paquetes fuente conviviendo en el mismo entorno. La enumeración de runtimes locales ayuda a revisar instalaciones para aplicaciones dependientes del framework, pero no inventaría por sí sola los runtimes incluidos dentro de cada imagen o ejecutable. Para completar esa parte hace falta cruzar registros de imágenes, pipeline de publicación y artefactos desplegados.
Un OOB que revisa octubre
Microsoft también vuelve a publicar los avisos de CVE-2026-70197 y CVE-2026-102870 porque las actualizaciones del 13 de octubre no habían corregido completamente esos problemas en las ramas indicadas. El OOB del día 25 aporta las correcciones que faltaban; por eso, comprobar únicamente si se instaló el Patch Tuesday deja una respuesta incompleta. La propia compañía pide usar las versiones más recientes y distingue los canales de instalación, incluidos Microsoft Update, WSUS y los instaladores o paquetes de cada plataforma.
El cambio práctico consiste en revisar primero qué versiones y modalidades están realmente desplegadas, después aplicar la actualización adecuada y finalmente validar la ruta de carga del runtime. Si se cambió una imagen, hay que confirmar que el workload ejecuta esa imagen; si se reemplazó un runtime en un servidor, comprobar que el proceso dejó de usar los archivos anteriores. El número instalado y el proceso en ejecución son dos comprobaciones distintas, y esta vez conviene guardar evidencia de ambas.
-InfraCrew dice: Un despliegue verde en el pipeline es una buena noticia; el runtime viejo que sigue atendiendo tráfico no suele leer el informe.-
Diccionario de la Crew
OOB (out-of-band) — Actualización de seguridad publicada fuera de la cadencia mensual habitual.
Brotli — Formato de compresión que .NET puede usar al procesar solicitudes, respuestas o datos manejados por una aplicación.
Tarballs — Archivos empaquetados, normalmente comprimidos, que distribuyen software o sus fuentes.
Aplicación autocontenida — Aplicación que incluye su propio runtime en el paquete publicado, en vez de depender del runtime instalado en el sistema.