OpenShift 4.14.75 corrige tres fallos de Go que pueden causar DoS
Red Hat publicó la errata Important RHSA-2026:73864 el 8 de octubre. OpenShift 4.14.75 incorpora correcciones de seguridad en Go, con avisos separados para paquetes RPM e imágenes.
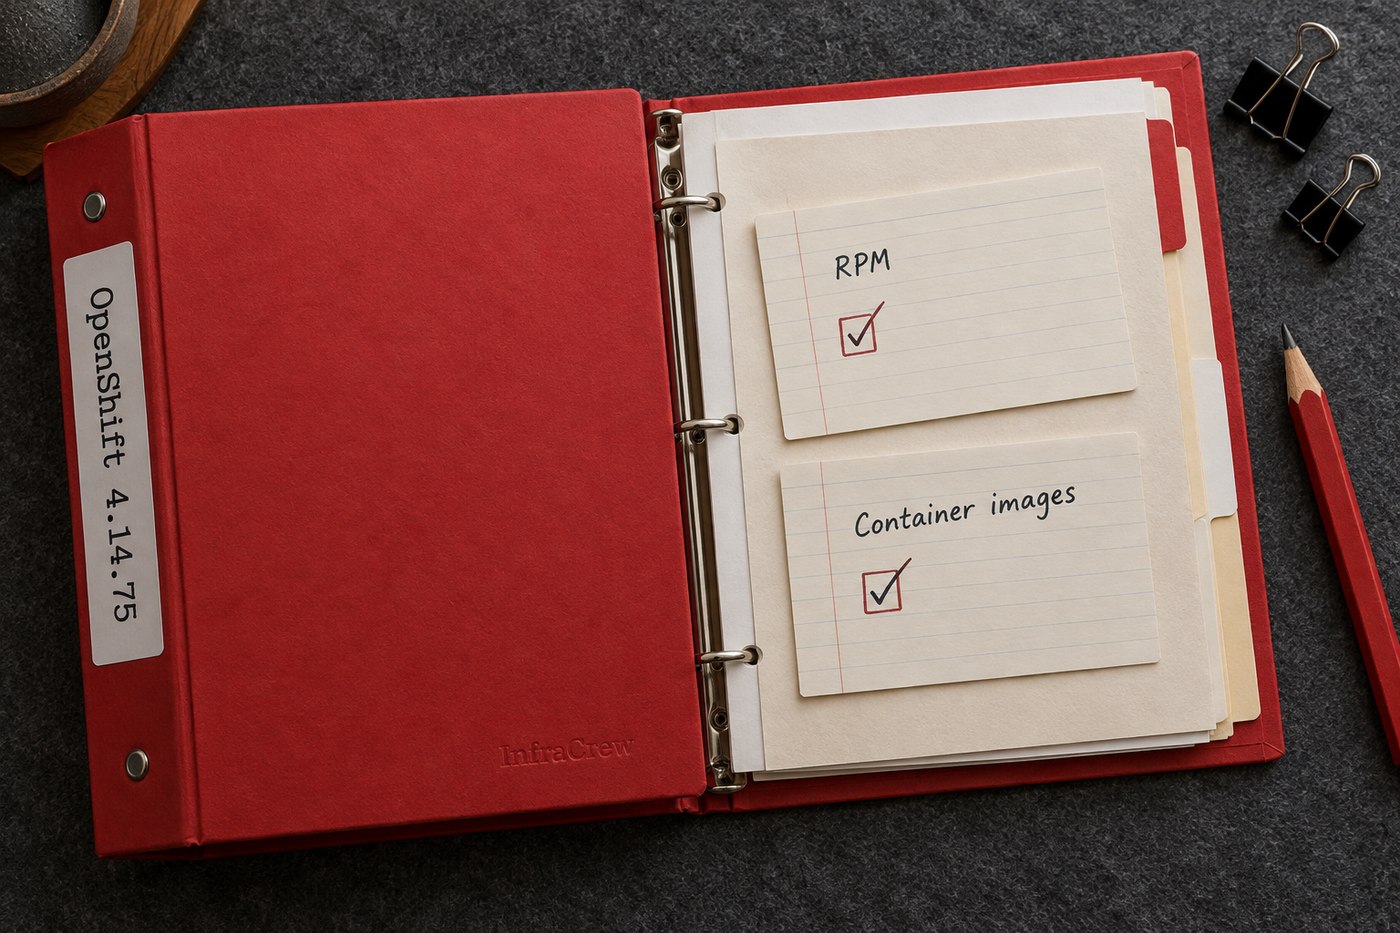
Red Hat publicó el 8 de octubre la errata RHSA-2026:73864 para OpenShift Container Platform 4.14.75, con impacto de seguridad clasificado como Important. Incluye tres correcciones relacionadas con bibliotecas de Go que pueden provocar denegación de servicio. La actualización forma parte del mantenimiento de la rama 4.14 y requiere revisar el canal y el estado del clúster antes de aplicarla.
El advisory contiene los paquetes RPM y remite a otra errata, RHSA-2026:73869, para las imágenes de contenedor de esa release. Paquetes e imágenes forman parte de la misma actualización, pero tienen referencias separadas. Ese detalle resulta útil cuando seguridad y plataforma necesitan acordar qué evidencia acredita que el cambio está completo.
Tres formas de agotar el servicio
CVE-2026-33818 afecta al tratamiento de datos ASN.1 en Go: una recursión excesiva durante la decodificación puede causar DoS. CVE-2026-56860 aborda complejidad cuadrática en la resolución de rutas de la biblioteca net/url. Son fallos diferentes, aunque ambos pueden convertir determinadas entradas en un coste de procesamiento desproporcionado.
CVE-2026-56862 está relacionado con mensajes KeyUpdate en crypto/tls. La gestión indefinida de esos mensajes puede provocar una denegación de servicio, según la descripción del problema. No es correcto convertir estos tres avisos en ejecución remota de código o en una campaña de ransomware: esas afirmaciones no están en la errata.
-InfraCrew dice: Que el clúster tenga muchos nodos no convierte una entrada cara de procesar en una entrada barata. La capacidad también necesita límites.-
DoS describe el efecto sobre la disponibilidad, pero no significa que cualquier petición derribe todo el clúster. El alcance depende del componente y del camino de ejecución afectados. La nota de Red Hat enlaza las fichas individuales para su evaluación; la etiqueta Important es la clasificación global de esta actualización, no una puntuación CVSS única que sustituya a las de cada vulnerabilidad.
La release no se reduce a una lista de RPM
El aviso enumera variantes de OpenShift 4.14 sobre RHEL 8 y RHEL 9 para varias arquitecturas. La combinación desplegada importa para identificar los paquetes aplicables. El hecho de compartir un número de release no permite trasladar un inventario de x86_64 a ARM, Power o IBM Z sin comprobarlo.
Red Hat aconseja a los usuarios de 4.14 actualizar los paquetes e imágenes cuando estén disponibles en el canal de release correspondiente. La ruta documentada pasa por las herramientas de actualización de OpenShift, consultables desde la consola o la CLI. No conviene interpretar el advisory como autorización para actualizar bibliotecas aisladas a mano en componentes gestionados por la plataforma.
-InfraCrew dice: Dos advisories para una release pueden parecer papeleo de más. Hasta que toca demostrar que no se actualizó solo la mitad del inventario.-
El canal y la salud del clúster siguen mandando
La documentación de Red Hat explica que los canales ofrecen rutas de actualización, y que las versiones disponibles dependen de esas rutas y sus recomendaciones. La publicación de una errata no implica que cualquier clúster pueda saltar directamente a cualquier release. Es necesario contrastar lo que ofrece el servicio de actualizaciones para la instalación concreta.
Antes de una ventana, una revisión operativa puede reunir la versión actual, las actualizaciones ofrecidas y el estado de los operadores del clúster. Una condición que bloquee la actualización merece resolverse antes del cambio, siguiendo la documentación y el soporte aplicable. Forzar una ruta porque el número de destino coincide con una noticia no añade garantías.
En entornos desconectados, la preparación incluye las imágenes de la release y su disponibilidad en el registro utilizado por la plataforma. La actualización necesita los artefactos adecuados, no solo un ticket aprobado. Esta dependencia puede condicionar la duración de la preparación, especialmente cuando el proceso de mirroring y validación está separado del equipo que ejecuta la ventana.
Tras el cambio, la evidencia útil debe vincular versión de destino, componentes actualizados y salud operativa. Corregir estos CVE no amplía por sí mismo el ciclo de vida de la rama 4.14, ni reemplaza una planificación de versiones a medio plazo. Para quienes siguen en ella, la errata aporta una corrección concreta de seguridad que conviene incorporar por la ruta admitida.
-InfraCrew dice: «La versión ya aparece arriba» es un buen comienzo. Los operadores y las cargas también tienen que estar de acuerdo.-
Diccionario de la Crew
DoS — Denegación de servicio: interrupción o degradación que impide atender correctamente solicitudes legítimas; el alcance depende del componente afectado.
RPM — Formato y sistema de paquetes usado por distribuciones como RHEL; en esta errata identifica una parte de los artefactos de la actualización.
Fuentes
Red Hat, RHSA-2026:73864 | https://access.redhat.com/errata/RHSA-2026:73864
Red Hat, actualización de clústeres OpenShift 4.14 | https://docs.redhat.com/en/documentation/openshift_container_platform/4.14/html-single/updating_clusters/index