¿Qué es IEEE 802.1Q?
802.1Q identifica VLAN dentro de las tramas Ethernet. Así funcionan los enlaces compartidos, el tráfico sin etiqueta y las comprobaciones que evitan aislamientos y mezclas involuntarias.
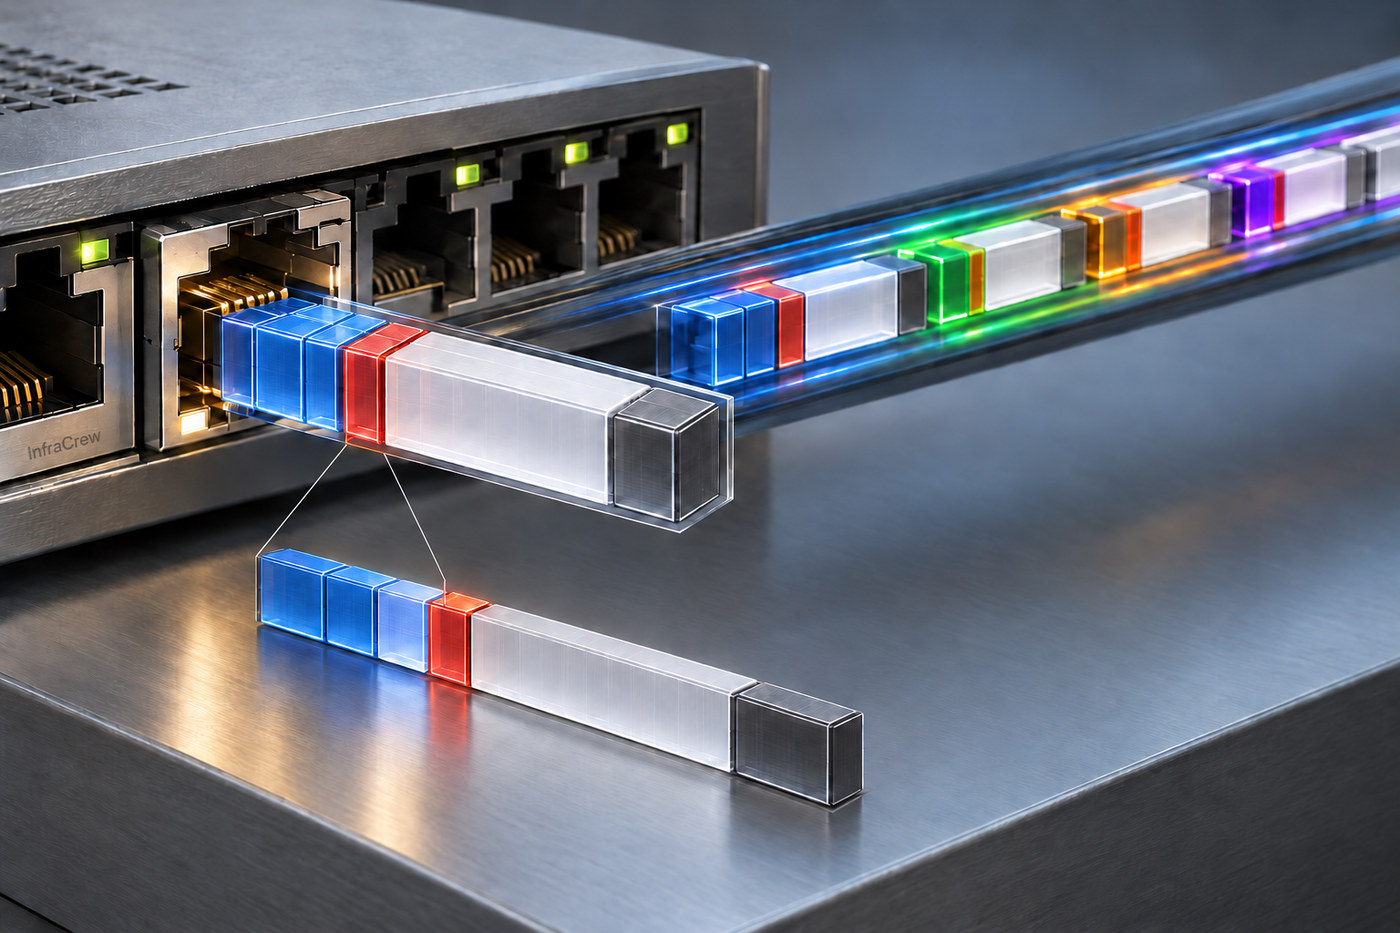
Un enlace Ethernet puede transportar tráfico de varias redes lógicas sin dedicar un cable distinto a cada una. IEEE 802.1Q permite identificar la VLAN a la que pertenece una trama mediante una etiqueta. Esa información hace posible compartir enlaces entre switches, hipervisores y otros equipos que entiendan el etiquetado, manteniendo la separación lógica prevista.
El estándar abarca más que esta función, pero el etiquetado explica buena parte de lo que un administrador encuentra al configurar puertos. La etiqueta identifica una red; no cifra los datos ni decide por sí sola quién tiene permiso para acceder a ellos. Confundir esas responsabilidades suele acabar en configuraciones que parecen seguras hasta que alguien revisa el tráfico entre segmentos.
Un identificador dentro de la trama
Una VLAN es una red de área local virtual que permite separar dominios de difusión sobre infraestructura compartida. Cuando una trama lleva una etiqueta 802.1Q, esta añade cuatro bytes dentro de la cabecera Ethernet. El receptor puede usar el identificador para clasificarla en la VLAN correspondiente, según su configuración.
El campo de identificación de VLAN tiene doce bits. Los valores ordinarios utilizables van del 1 al 4094; el 0 se reserva para etiquetado de prioridad sin identificar una VLAN concreta y el 4095 está reservado. Que exista ese espacio de identificadores no significa que cualquier switch soporte simultáneamente tantas VLAN: hay límites de plataforma y configuración.
La etiqueta también transporta información de prioridad y elegibilidad de descarte. No garantiza una calidad de servicio determinada por el mero hecho de existir. Para que esa información tenga efecto, los equipos deben interpretarla y aplicar las políticas correspondientes; un campo de prioridad no reserva mágicamente ancho de banda.
-InfraCrew dice: Ponerle una etiqueta al tráfico ayuda a clasificarlo. Lo de darle prioridad requiere hablar con quien lleva las colas.-
Access y trunk: dos trabajos distintos
En una configuración habitual, un puerto de acceso conecta un dispositivo que envía tráfico sin etiqueta, como un ordenador. El switch lo asocia a la VLAN configurada para ese puerto. Un trunk transporta varias VLAN por el mismo enlace, normalmente con etiquetas que permiten distinguirlas. Los dos extremos necesitan una interpretación compatible del tráfico.
Imaginemos dos switches que conectan los puestos de administración y un laboratorio. Un único enlace entre ambos podría llevar, por ejemplo, las VLAN 110 y 220. La separación no depende de instalar dos cables de colores distintos, sino de que cada equipo clasifique y reenvíe las tramas correctamente. Los números son solo un ejemplo de diseño.
Un enlace puede estar físicamente activo y fallar para una VLAN concreta. Si un extremo permite la 220 y el otro no, parte del servicio dejará de funcionar aunque el indicador del puerto siga encendido. La lista de VLAN permitidas es tan importante como el estado del enlace; conviene compararla a ambos lados antes de culpar al servidor.
La trama sin etiqueta también necesita un destino
En configuraciones habituales de trunk de Cisco, la VLAN nativa se transmite sin etiqueta y el tráfico sin etiquetar se asocia a ella. El tratamiento concreto depende de la plataforma y de sus opciones, porque también existen configuraciones que etiquetan ese tráfico. Es mejor verificar el comportamiento que memorizar «la nativa nunca lleva tag» como ley universal.
Una discrepancia entre extremos puede asociar una trama sin etiqueta a redes distintas. Documentar la VLAN nativa y el etiquetado de ambos puertos evita ambigüedades, especialmente cuando intervienen equipos de fabricantes diferentes. No basta con que las VLAN etiquetadas coincidan si todavía queda tráfico cuyo significado se deduce de la configuración.
-InfraCrew dice: El cable une los switches. La configuración debería hacer el mismo esfuerzo.-
En un entorno virtualizado hay más participantes: switch físico, puerto o grupo de puertos virtual y, a veces, el propio sistema invitado. Hay que definir dónde se añade y se retira la etiqueta. Pedir al invitado que etiquete cuando la red virtual espera tráfico sin etiquetar, o al revés, puede dejar una VM aislada sin que exista un fallo físico.
Separación lógica con comprobaciones reales
802.1Q no sustituye al enrutamiento ni a un cortafuegos. Para comunicar dos VLAN hace falta una función de capa tres y sus reglas de acceso. Separar dos grupos en VLAN diferentes no demuestra que esté bloqueada la comunicación entre ellos. Esa conclusión necesita revisar el dispositivo que enruta y la política que aplica.
Una comprobación útil sigue una VLAN concreta desde su origen hasta el destino: clasificación de entrada, enlace compartido y salida. Incluye los identificadores permitidos y el tratamiento de tramas sin etiqueta. La prueba debe demostrar tanto el acceso esperado como la separación requerida, con tráfico representativo y sin ampliar a ciegas todos los trunks.
Si una captura no muestra etiquetas, comprueba dónde se ha realizado y si el adaptador o la herramienta las retiran. Observar una trama sin tag en un punto no demuestra que haya viajado así por todo el recorrido. La pregunta práctica es qué interpretación recibe en cada salto, y si coincide con el diseño de la red.
-InfraCrew dice: «Permitimos todas las VLAN y vemos» es una forma bastante creativa de posponer el inventario.-
Diccionario de la Crew
VLAN — Red de área local virtual que separa un dominio de difusión sobre una infraestructura compartida.
Trunk — Enlace configurado para transportar tráfico de varias VLAN, habitualmente identificado mediante etiquetas.