AWS añade NAT 1:1 a Transit Gateway y Cloud WAN para conectar redes con CIDR solapados
AWS añade NAT 1:1 gestionado a Transit Gateway y Cloud WAN para que VPC, VPN y otras conexiones puedan comunicarse aunque repitan rangos privados. La traducción ocurre en el attachment y evita reglas de retorno dedicadas. Está disponible en las regiones comerciales donde operan ambos servicios.
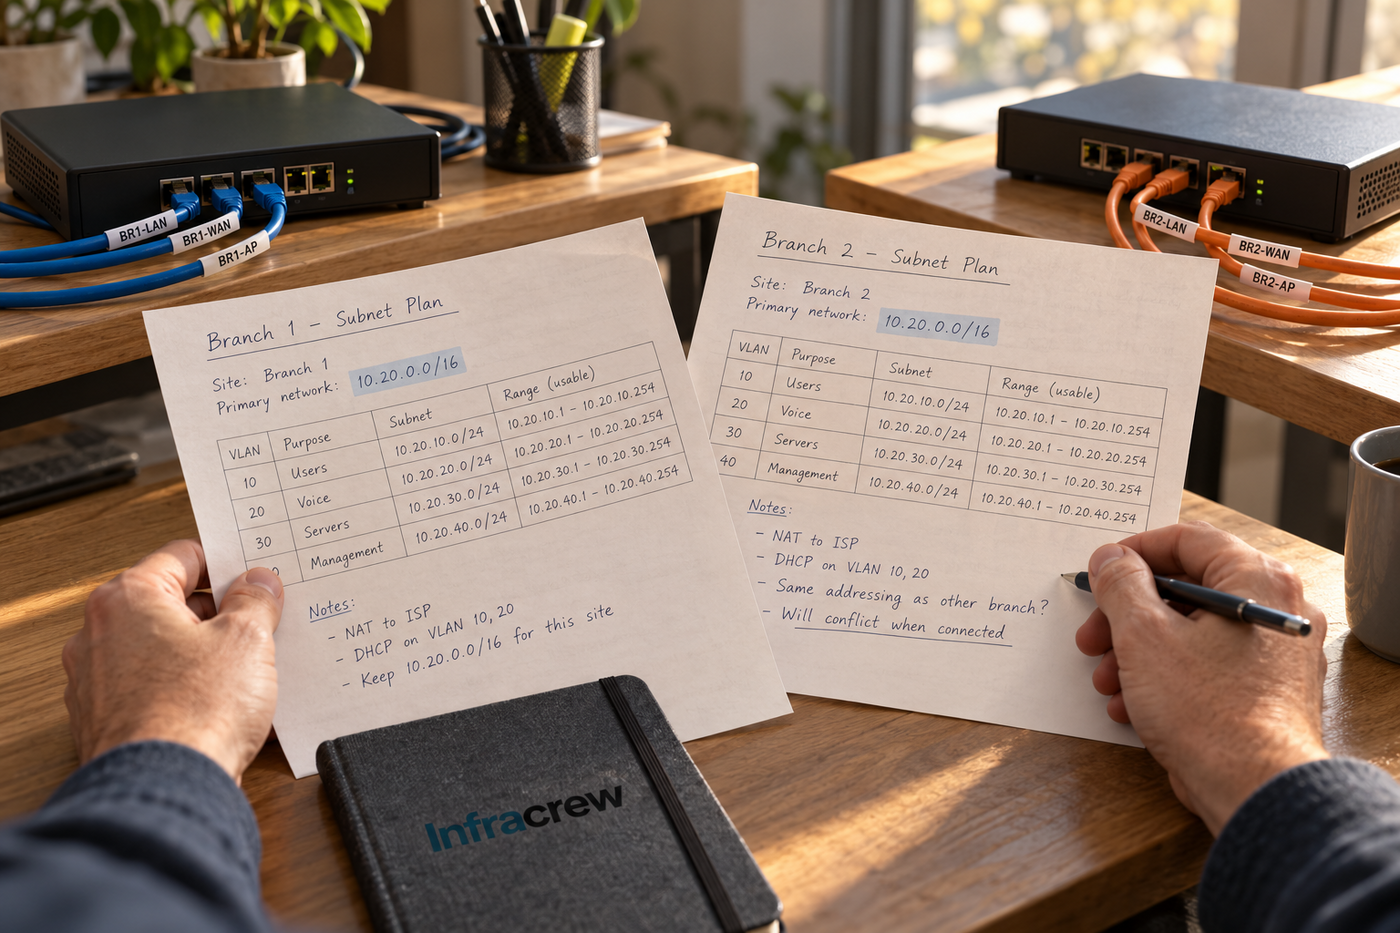
AWS ha incorporado traducción de direcciones NAT 1:1 gestionada a Transit Gateway y Cloud WAN. La función apunta a un problema muy reconocible en integraciones entre empresas: dos redes privadas pueden usar los mismos rangos y sus rutas dejan de distinguir a qué destino pertenece cada dirección. AWS afirma que la nueva opción permite interconectarlas sin renumerar, desplegar un appliance NAT propio ni construir reglas de retorno por separado.
El solapamiento no desaparece; se traduce en el attachment
El caso típico aparece tras una adquisición, una conexión con un socio o la unión de VPC independientes. Ambas redes pueden haber reservado, por ejemplo, el mismo bloque CIDR, 10.20.0.0/16; si una intenta alcanzar ese mismo prefijo al otro lado, las tablas de rutas no tienen una respuesta inequívoca. El problema es de direccionamiento, no de falta de conectividad física.
La novedad coloca las reglas de traducción en el attachment de Transit Gateway o Cloud WAN. Un administrador define qué rango de origen se presenta como otro rango privado, sin modificar las direcciones que usan las cargas dentro de su red. AWS integra la función con Regional Private NAT Gateway y gestiona esa capacidad como parte del servicio de conectividad.
-InfraCrew dice: Dos equipos pueden conservar su mapa de direcciones; por fin no hace falta convocar a toda la empresa para renumerar una subred que nadie recuerda quién eligió.-
AWS describe una traducción automática en ambos sentidos para el tráfico que atraviesa el attachment. Eso evita escribir una regla de retorno equivalente solo para que las respuestas encuentren el camino de vuelta. La opción cubre attachments de VPC, Site-to-Site VPN, Direct Connect y dispositivos SD-WAN conectados mediante Transit Gateway Connect; el anuncio incluye Transit Gateway y Cloud WAN. No es un proxy de aplicaciones: la función actúa en el plano de red y resuelve la colisión de direcciones entre lados conectados.
Qué simplifica y qué sigue siendo diseño de red
La traducción 1:1 ofrece una correspondencia de direcciones, no un grupo de puertos compartidos por muchos equipos como en el PAT habitual de una salida a Internet. Es una diferencia útil al integrar redes: la aplicación remota puede seguir hablando con una dirección estable dentro del rango traducido, mientras que el administrador mantiene separadas las direcciones originales en cada VPC o sede. AWS no describe en el anuncio cambios de protocolo de aplicación ni obliga a migrar las subredes locales.
Ese ahorro de renumeración no elimina el trabajo de arquitectura. Hay que elegir prefijos traducidos que no colisionen con otros segmentos, verificar qué tablas anuncian esas rutas y revisar listas de control, firewalls, DNS y herramientas de observabilidad que contengan direcciones IP fijas. La identidad que ve el otro lado cambia; por eso, los inventarios y las reglas de acceso deben reflejar el rango traducido, y los equipos de soporte necesitan correlacionarlo con la dirección original.
La nota de AWS dice que no hacen falta reglas de retorno específicas para esta función, pero eso no convierte toda conectividad en automática. Siguen siendo necesarios attachments aceptados, políticas de segmentación y rutas que permitan llegar al recurso correcto. En Cloud WAN, además, la política de red define qué attachments comparten segmento; la traducción resuelve direcciones solapadas, no concede acceso entre segmentos. -InfraCrew dice: El NAT puede arreglar una colisión; no puede conseguir que una política de segmentación deje de hacer su trabajo.-
Configuración y disponibilidad
AWS indica que las reglas se configuran desde la consola, AWS CLI, SDK o CloudFormation y que el tráfico traducido se puede observar mediante métricas de CloudWatch y eventos de EventBridge. El SDK de Rust publicado el 22 de octubre ya incluye las nuevas operaciones de Transit Gateway y Cloud WAN para actualizar o consultar la configuración NAT. La automatización queda en el plano de control habitual: no hay que administrar un equipo virtual aparte, aunque sí conviene incorporar la regla y sus comprobaciones a IaC y a los procedimientos de cambio.
La disponibilidad anunciada abarca las regiones comerciales donde operan Transit Gateway y Cloud WAN. AWS no detalla en el anuncio límites de reglas, costes desglosados de esta capacidad ni una matriz completa por tipo de attachment; conviene comprobar esos puntos en la cuenta y documentación regional antes de convertir un diseño piloto en estándar. Tampoco debe confundirse esta función de NAT entre redes privadas con una pasarela para salida a Internet: su propósito es hacer compatibles rangos solapados en la conectividad entre attachments.
Para una fusión o interconexión que hoy dependa de NAT autogestionado, el cambio merece una prueba acotada con dos prefijos solapados, flujos de ida y vuelta, resolución DNS, filtros y registros. La decisión importante es operacional: comparar el coste de conservar el appliance con el esfuerzo de migrar reglas y observabilidad a la configuración del attachment. AWS elimina parte de la mecánica, pero la propiedad de las direcciones y su trazabilidad siguen siendo responsabilidad del equipo de red.
Diccionario de la Crew
CIDR — Notación que expresa una red IP mediante una dirección base y una longitud de prefijo, como 10.20.0.0/16.
NAT 1:1 — Traducción con correspondencia individual entre direcciones de un rango original y otro rango.
Attachment — Conexión lógica que incorpora una VPC, VPN u otro recurso a Transit Gateway o Cloud WAN.
VPC — Red virtual aislada de Amazon, con rangos IP y tablas de rutas propios.
PAT — Traducción que combina direcciones y puertos para multiplexar varias conexiones sobre una misma dirección.
IaC — Infraestructura como código: definición y gestión de recursos mediante archivos y herramientas automatizables.
Cloud WAN — Servicio gestionado de AWS para definir una red global con segmentos y attachments.