¿Qué es VRF?
VRF mantiene tablas de enrutamiento independientes en un mismo equipo y permite separar contextos con prefijos repetidos. Vemos límites y route leaking.
VRF, o Virtual Routing and Forwarding, permite mantener varias tablas de enrutamiento independientes en un mismo equipo de red. Cada instancia puede aprender y seleccionar rutas de forma separada, por lo que dos entornos pueden utilizar incluso prefijos IP iguales sin mezclarlos mientras permanezcan dentro de contextos distintos.
Un proveedor podría separar las rutas de varios clientes en un router compartido; una empresa podría mantener dominios de enrutamiento para producción y laboratorio. La separación lógica depende de asociar correctamente interfaces, tablas y políticas. El acrónimo no crea por sí solo una frontera física ni una regla de seguridad completa.
Varias decisiones de ruta en un mismo equipo
Un router tradicional consulta una tabla para decidir el siguiente salto de un paquete. Con VRF, la interfaz de entrada está asociada a un contexto y la búsqueda se hace en la tabla correspondiente. El mismo prefijo puede conducir a destinos diferentes en VRF distintas porque cada tabla mantiene su propio espacio de rutas.
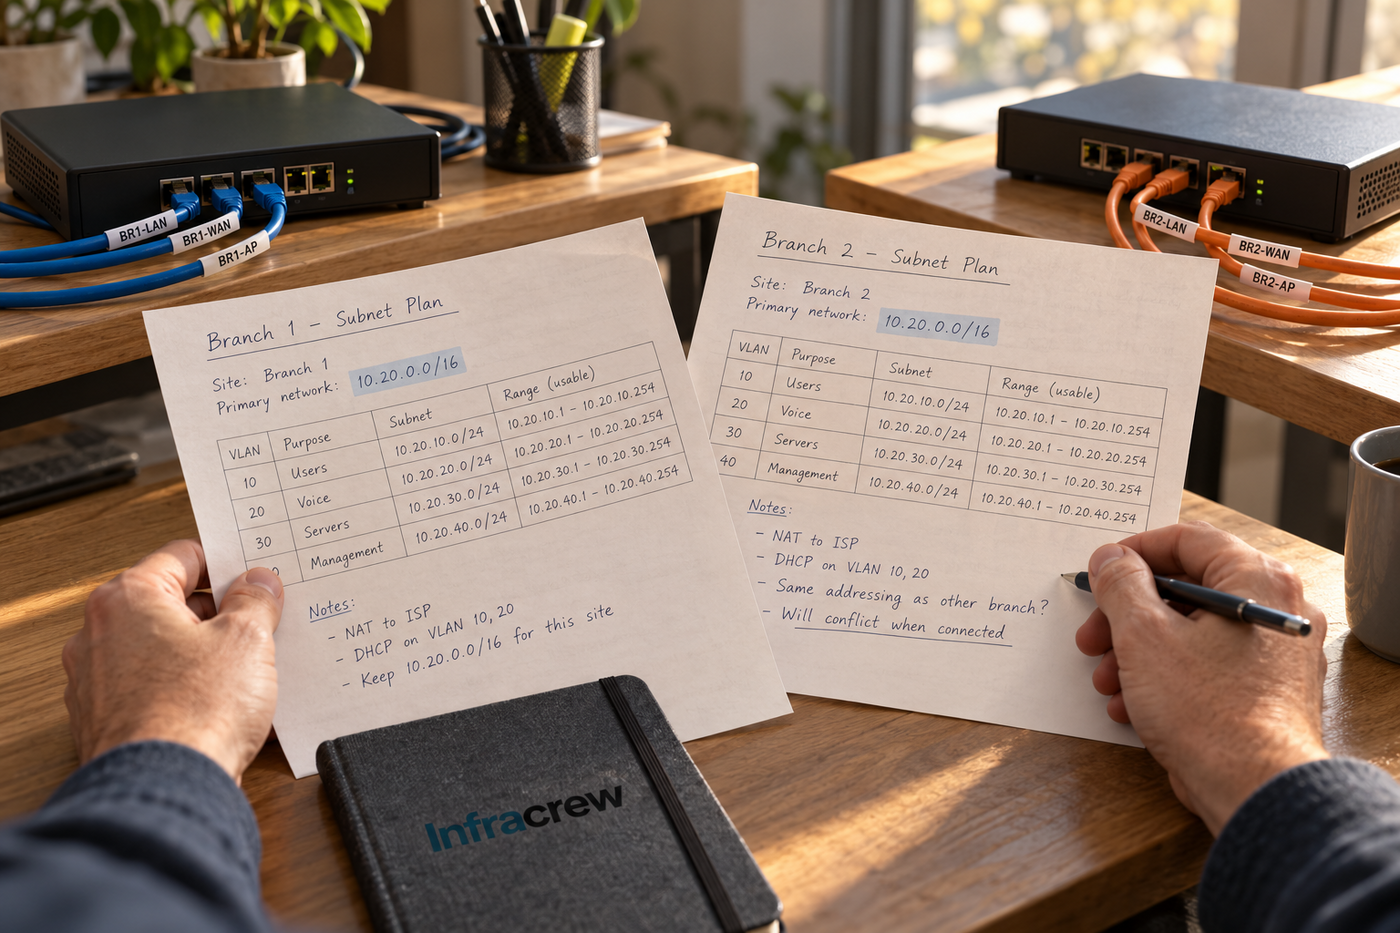
Supongamos que dos clientes usan 10.0.0.0/24. En un router compartido, una tabla global no podría distinguir por sí sola qué red es la correcta para ambos. Separar sus contextos evita esa colisión de rutas, siempre que cada interfaz y vecino estén asignados al contexto previsto.
VRF no significa necesariamente MPLS. Puede haber instancias locales o VRF-lite en una red empresarial; los proveedores también pueden transportar múltiples VRF entre routers mediante tecnologías de red apropiadas. MPLS es una posible pieza del transporte, no el significado de VRF.
-InfraCrew dice: Reutilizar la misma subred dos veces es perfectamente posible. Preguntar luego «¿cuál de las dos?» también.-
VRF y VLAN no resuelven lo mismo
Una VLAN separa dominios de capa 2; una VRF separa decisiones de enrutamiento de capa 3. Pueden utilizarse juntas: varias VLAN pueden asociarse con una VRF y un router puede tener interfaces en distintas instancias. Una etiqueta VLAN no sustituye automáticamente una tabla de rutas independiente.
Tampoco VRF cifra los paquetes ni autentica a los usuarios. Separar tablas reduce el intercambio accidental de rutas, pero no protege todos los recursos por sí solo. Firewalls, controles de acceso, autenticación y monitorización siguen necesitando una política acorde con el riesgo.
Una falla en el hardware o en el plano de control del equipo compartido aún podría afectar a varias VRF. Compartir dispositivo implica compartir ciertos dominios de fallo. Aislamiento de rutas y resiliencia física son preguntas distintas y requieren pruebas separadas.
Intercambiar rutas requiere una decisión explícita
En ocasiones, un servicio compartido necesita comunicarse con varias VRF. El intercambio de rutas, conocido como route leaking, permite habilitar esa conectividad mediante políticas concretas. No debería aparecer como consecuencia accidental de que dos equipos usen el mismo router.
Define qué prefijos se exportan, a qué tabla llegan y si el recorrido inverso también está permitido. Un camino de ida no demuestra que el retorno o la autorización de la aplicación estén resueltos. Cada intercambio debe tener propósito, alcance y propietario. Cuanto más general sea la política, más fácil resulta unir dominios que se pretendían mantener separados.
Antes de introducir la comunicación, prueba rutas superpuestas, anuncios esperados, filtros y el camino de vuelta. Incluye pruebas negativas para confirmar qué redes deben seguir inaccesibles. Un aislamiento que solo se prueba con un ping exitoso está incompleto; también debe demostrar que las rutas no autorizadas no se instalan ni permiten tráfico.
-InfraCrew dice: «Solo hemos filtrado tres prefijos» merece una lista con exactamente tres prefijos.-
Operación y diagnóstico
Al depurar, anota la interfaz de entrada, la VRF asociada y la ruta que esa tabla conoce. Un comando que consulta la tabla global puede no mostrar la decisión utilizada por el paquete. Las herramientas de diagnóstico suelen necesitar el nombre de la instancia. Los comandos concretos dependen del fabricante y del sistema operativo de red.
Documenta el mapa de interfaces, prefijos, vecinos e intercambios. Después contrasta la configuración con la tabla observada y pruebas desde ambos lados. La intención escrita y el estado operativo deberían poder compararse; de lo contrario, una migración puede conservar una ruta obsoleta aunque el diagrama ya muestre otra arquitectura.
Si se cambia una interfaz de VRF o una política de rutas, planifica el orden, la reversión y el impacto sobre sesiones activas. Cambiar el contexto de enrutamiento modifica el camino que conoce el equipo. Una prueba limitada por origen, destino y servicio ayuda a verificar que el nuevo aislamiento coincide con el diseño.
-InfraCrew dice: Una tabla separada ordena rutas. La documentación separada ayuda a ordenar las guardias.-
Diccionario de la Crew
Tabla de enrutamiento — Información que relaciona prefijos de destino con los siguientes saltos disponibles.
Route leaking — Intercambio controlado de rutas entre instancias VRF distintas.